安全产品
F1000-C8300系列
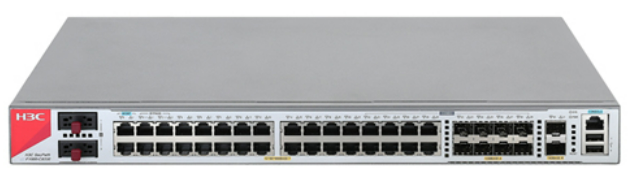
H3C SecPath F1000-C8300系列云防火墙是新华三技术有限公司伴随Web2.0时代的到来并结合当前安全与网络深入融合的技术趋势,针对中小型企业、园区网互联网出口以及广域网分支市场推出的下一代高性能云防火墙产品。F1000-C8300系列云防火墙系列云防火墙旨在通过云管理平台提供的各种管理手段和服务,解决客户安全设备部署、运维困难等问题,大大节省企业在安全业务上的资金和人力投入。
运维赋能
设备上电即用,缩短部署时间和人力投入。用户在给设备上电、完成接入网络操作之后,设备将自动向安全云管理平台发起认证注册,然后从云端同步预置的配置,实现配置批量下发,提高配置效率。
多种运维手段相结合,提升运维效率。用户可以通过云管理平台、Web管理页面和手机APP等不同的方式对设备进行批量管理,本地设备所产生的日志信息可分批分时上传到云端,汇总分析后为用户提供管理决策依据。另外,云端管理平台可以结合地理信息系统(GIS),对部署在各地域的设备做标注,直观展示设备的分布情况,一旦某台设备发生故障,可以第一时间定位其物理位置,提高排障效率。
实行审计、管理分离的管理模式。
用户行为溯源。以用户为核心进行行为溯源,及时发现和解决网络安全事故,避免在网络安全事故发生后因为没有可信、完善的网络行为审计记录,而无法发现安全事故的责任人。对包括登录设备的用户、登录时间、退出时间、访问应用的类型和流量等进行详细记录,对访问重要业务系统进行全过程审计,一旦发现有异常行为可以立即强制用户下线。
算力赋能
*丰富的特征库。针对最*的病毒检测,支持僵木蠕的查杀,兼顾性能和识别率,可防范病毒数量*1亿。识别6000+符合国情的高热门度应用,覆盖数十种典型应用场景。8000+漏洞特征,1000+攻击行为识别库,支持正则表达式快速匹配,支持用户自定义规则模板。本地查找+云端相结合,提供主流的URL识别及符合国情的URL分类,1亿+。提供专业的恶意安全URL数据库,*业务在访问之前就实现主动安全。
威胁情报驱动。从中国反网络病毒联盟(ANVA)、国家信息安全漏洞共享平台(CNVD)、中国国家信息安全漏洞库(CNNVD)、第三方来源等获得信息,通过数据挖掘、关联分析、专家分析、可视化分析等手段进行处理,处理后的信息可以用于威胁情报检测、网站安全检测、安全漏洞通报、高级专题的分析等等。
云端沙箱协同。防火墙检测到可疑文件之后,如果没有能力对其进行判断,可以将其上传到安全云,通过云端的沙箱检测其行为,发下发结果同步给园区内的*防火墙。云端沙河具体可以检测的内容包括:注册表篡改、异常网络行为、文件执行、文件搜索和文件篡改、危险进程操控。
云端赋能
基于机器学习的未知威胁检测。客户园区内的安全信息集中上云并传给云端态势感知,由态势感知进行多元异构数据的分类(如内外网访问动作、软件应用情况、IP变化频率、账号登录信息等),多业务智能安全引擎基于行为/流量/威胁基线、情景关联、异常判别、趋势预测对多元异构数据进行分析,依次来识别网络内是否存在未知威胁检测。
云端安全防护中心模块,提供云端漏洞扫描、云端日志审计、云端应用审计等安全防护功能。
|
目 |
F1000-C8330 |
F1000-C8350
F1000-C8360
F1000-C8370 |
F1000-C8380
F1000-C8385
F1000-C8390 |
F1000-C8395 |
|
接口 |
2MGMT+18GE |
1MGMT+16GE+4Combo+6SFP+2SFP+ |
1MGMT+16GE+4Combo+4SFP+6SFP+ |
2MGMT+14GE+8SFP
+8SFP+ |
|
扩展槽位 |
无 |
2 |
2 |
4 |
|
USB口 |
2 |
2 |
2 |
2 |
|
扩展板卡类型 |
无 |
4端口千兆电PFC接口卡
4端口千兆光接口卡
4端口万兆光接口卡
国密加密卡 |
4端口千兆电PFC接口卡
4端口千兆光接口卡
4端口万兆接口卡
6端口万兆光接口卡
国密加密卡 |
4端口千兆电PFC接口卡
4端口千兆光接口卡
4端口万兆接口卡
6端口万兆光接口卡
国密加密卡 |
|
存储介质 |
480G M.2 |
480G SSD |
480G SSD |
480G SSD |
|
环境温度 |
工作:无硬盘0~45℃,带硬盘5~40℃
非工作:-40~70℃ |
|||
|
运行模式 |
路由模式、透明模式、混杂模式 |
|||
|
AAA服务 |
Portal认证、RADIUS认证、HWTACACS认证、PKI /CA(X.509格式)认证、
域认证、CHAP验证、PAP验证 |
|||
|
防火墙 |
SOP虚拟防火墙技术,支持CPU、内存、存储等硬件资源划分的*虚拟化
安全区域划分
可以防御Land、Smurf、Fraggle、Ping of Death、Tear Drop、IP Spoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法*大ICMP报文、地址扫描、端口扫描、SYN Flood、UPD Flood、ICMP Flood、DNS Flood等多种恶意攻击
基础和扩展的访问控制列表
基于时间段的访问控制列表
基于用户、应用的访问控制列表
ASPF应用层报文过滤
静态和动态黑名单功能
MAC和IP绑定功能
基于MAC的访问控制列表
支持802.1q VLAN 透传 |
|||
|
病毒防护 |
基于病毒特征进行检测
支持病毒库手动和自动升级
报文流处理模式
支持HTTP、FTP、SMTP、POP3协议
支持的病毒类型:Backdoor、Email-Worm、IM-Worm、P2P-Worm、Trojan、AdWare、Virus等
支持病毒日志和报表 |
|||
|
深度入侵防御 |
支持对黑客攻击、蠕虫/病毒、木马、恶意代码、间谍软件/广告软件、DoS/DDoS等常见的攻击防御
支持缓冲区溢出、SQL注入、IDS/IPS逃逸等攻击的防御
支持攻击特征库的分类(根据攻击类型、目标机系统进行分类)、分级(分高、中、低、提示四级)
支持攻击特征库的手动和自动升级(TFTP和HTTP)
支持对BT等P2P/IM识别和控制 |
|||
|
邮件/网页/应用层过滤 |
邮件过滤
SMTP邮件地址过滤
邮件标题过滤
邮件内容过滤
邮件附件过滤
网页过滤
HTTP URL过滤
HTTP内容过滤
应用层过滤
Java Blocking
ActiveX Blocking
SQL注入攻击防范 |
|||
|
NAT |
支持多个内部地址映射到同一个公网地址
支持多个内部地址映射到多个公网地址
支持内部地址到公网地址一一映射
支持源地址和目的地址同时转换
支持外部网络主机访问内部服务器
支持内部地址直接映射到接口公网IP地址
支持DNS映射功能
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、FTP、H.323、ILS、MSN、NBT、PPTP、SIP等 |
|||
|
VPN |
L2TP VPN、IPSec VPN、GRE VPN、SSL VPN |
|||
|
IPv6 |
基于IPv6的状态防火墙及攻击防范
IPv6协议:IPv6转发、ICMPv6、PMTU、Ping6、DNS6、TraceRT6、Telnet6、DHCPv6 Client、DHCPv6 Relay等
IPv6路由:RIPng、OSPFv3、BGP4+、静态路由、策略路由、PIM-SM、PIM-DM等
IPv6安全:NAT-PT、IPv6 Tunnel、IPv6 Packet Filter、Radius、IPv6域间策略、IPv6连接数限制等 |
|||
|
高*性 |
支持SCF 2:1虚拟化
支持双机状态热备(Active/Active和Active/Backup两种工作模式)
支持双机配置同步
支持IPSec VPN的IKE状态同步
支持VRRP |
|||
|
易维护性 |
支持基于命令行的配置管理
支持Web方式进行远程配置管理
支持H3C SSM安全管理中心进行设备管理
支持标准网管 SNMPv3,并且兼容SNMP v1和v2
智能安全策略 |
|||
|
环保与认证 |
支持欧洲严格的RoHS环保认证 |
|||
- 下一个:F100-G5系列