交换机
S5120V2-28P-SI
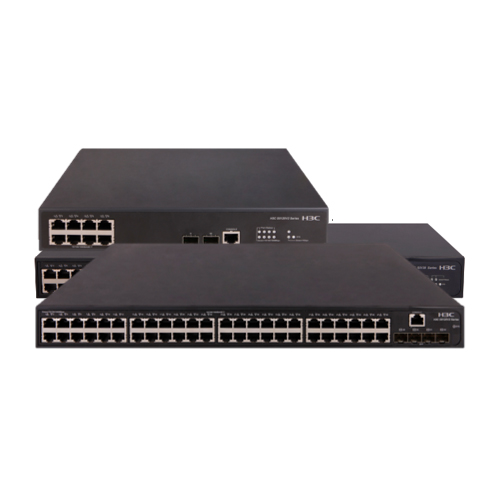
S5120V2-28P-SI
产品规格
交换容量(全双工):336Gbps/3.36Tbps;包转发率(整机):27Mpps/84Mpps
管理端口:1个Console口
业务端口描述:8 *10/100/1000TX+ 2*SFP
输入电压:AC:额定电压范围:100V~240V A.C,50/60Hz
链路聚合:支持GE端口聚合;支持10GE端口聚合;支持静态聚合;支持动态聚合
支持跨设备聚合
VLAN:支持基于端口的VLAN;支持QinQ;支持Voice VLAN;支持协议VLAN;支持MAC VLAN。
安全特性:支持用户分级管理和口令保护;支持SSH2.0;支持端口隔离
支持 802.1X;支持端口安全;支持MAC地址认证;支持IP Source Guard;支持HTTPs
支持EAD
管理:支持命令行接口(CLI)配置;支持Telnet远程配置;支持通过Console口配置
支持SNMP(EImple Network Management Protocol);支持RMON(Remote Monitoring)告警、事件、历史记录;支持iMC网管系统;支持WEB网管;支持系统日志;支持分级告警;支持IRF;支持NTP。
产品特点
丰富的业务性能
支持Internet宽带接入,主要支持中小企业网用户的千兆接入,提供千兆端口接入,千兆上行接口。支持Jumbo Frame,支持802.1X,MAC认证,端口安全,支持LACP协议,支持4K个VLAN,支持最大16K MAC地址及黑洞MAC等特性,支持基于端口的二三层优先级自动映射,支持基于端口的镜像,支持重定向,支持端口隔离,支持访问控制列表,支持端口限速,支持丰富以太网IPv6功能。
完备的安全控制策略
ARP攻击和ARP病毒作为局域网安全的第一大威胁,H3C S5120V2-SI系列交换机支持丰富的ARP防御功能,例如ARP Detection,实现用户合法性检查功能和ARP报文有效性检查功能,ARP限速,避免大量ARP报文对CPU进行冲击等等。
H3C S5120V2-SI系列交换机支持EAD(终端准入控制)功能,配合后台系统可以将终端防病毒、补丁修复等终端安全措施与网络接入控制、访问权限控制等网络安全措施整合为一个联动的安全体系,通过对网络接入终端的检查、隔离、修复、管理和监控,使整个网络变被动防御为主动防御、变单点防御为*防御、变分散管理为集中策略管理,提升了网络对病毒、蠕虫等新兴安全威胁的整体防御能力。
支持多种认证方式,802.1X认证、集中MAC认证等等,灵活适应这种网络环境的多认证需求。
丰富的QoS策略
H3C S5120V2-SI系列交换机支持支持L2(Layer 2)~L4(Layer 4)包过滤功能,提供流分类技术。提供灵活的对列调度算法,可以同时基于端口和队列进行设置,支持SP、WRR、SP+WRR三种模式。同时还支持入/出方向双向ACL、支持流量监管功能、支持出/入方向的端口/流镜像,用于对指定端口上的报文进行监控,以进行网络检测和故障排除。
出色的管理特性
H3C S5120V2-SI系列交换机支持SNMPv1/v2/v3(Simple Network Management Protocol),可支持iMC智能管理中心。支持CLI命令行,Web网管,TELNET,使设备管理更方便,并且支持SSH2.0等加密方式,使得管理更加安全。
H3C S5120V2-SI系列交换机支持基于MAC地址划分VLAN,很好的解决了移动办公的智能灵活管理;结合特有的基于全局和VLAN下发ACL策略,在简化用户配置的同时,也大幅节约了硬件资源。
三层路由特性
支持丰富的三层路由特性,支持静态路由、RIP 、RIPng、OSPF V1/V2/V3 等路由特性。
- 上一个:S5130S-28S-LI
- 下一个:S5500V2-30F-EI