安全产品
H3C-SecPath-F1000-E防火墙
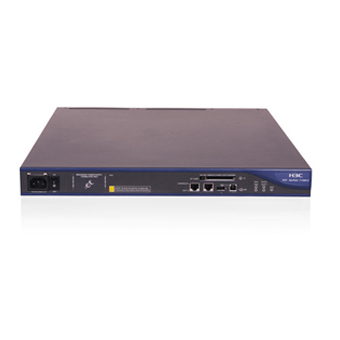
SecPath系列产品是H3C公司为企业和运营商用户设计的专业网络安全产品,通过将强大安全抵御功能、专业VPN服务和智能网络特性无缝集成在一个硬件平台上,不但能为用户提供广泛和深入的安全防护和安全连接功能,同时可以降低与安全相关的总体拥有成本以及部署的复杂程度,是网络安全解决方案的理想选择。
SecPath系列产品作为H3C公司iSPN(智能安全渗透网络)解决方案的重要组成部分,已经成为H3C公司IToIP核心理念中的IP自适应安全网络的坚实基础。
SecPathF1000-E是H3C公司面向大型企业和运营商用户开发的新一代电信级防火墙设备。SecPathF1000-E采用了H3C公司较新的硬件平台和体系架构,实现防火墙性能的跨越式突破,可支持数十个GE接口,能满足电信级应用的需求。
SecPathF1000-E支持外部攻击防范、内网安全、流量监控、邮件过滤、网页过滤、应用层过滤等功能,能够有效的*网络的安全;采用ASPF(ApplicationSpecificPacketFilter)应用状态检测技术,可对连接状态过程和异常命令进行检测;提供多种智能分析和管理手段,支持邮件告警,支持多种日志,提供网络管理监控,协助网络管理员完成网络的安全管理;支持多种VPN业务,如GREVPN、IPSecVPN等,可以构建多种形式的VPN;提供基本的路由能力,支持RIP/OSPF/BGP/路由策略及策略路由;支持IPv4/IPv6双协议栈;支持丰富的QoS特性。
SecPathF1000-E防火墙充分考虑网络应用对高*性的要求,业务接口卡支持热插拔,充分满足网络维护、升级、优化的需求;支持双机状态热备,支持Active/Active和Active/Passive两种工作模式。提供机箱内部环境温度检测功能,支持网管的统一管理。
专业的平台架构
SecPathF1000-E采用H3C电信级硬件平台,通过多内核系统实现核心企业用户对安全设备线性处理能力的需求。
市场*的安全防护功能
增强型状态安全过滤:支持虚拟防火墙技术,支持安全区域间默认访问控制;支持基础、扩展和基于接口的状态检测包过滤技术,支持按照时间段进行过滤;支持H3C特有ASPF应用层报文过滤(ApplicationSpecificPacketFilter)协议,支持对每一个连接状态信息的维护监测并动态地过滤数据包,支持对FTP、HTTP、SMTP、RTSP、H.323(包括Q.931,H.245,RTP/RTCP等)应用层协议的状态监控,支持TCP/UDP应用的状态监控。
抗攻击防范能力:包括多种DoS/DDoS攻击防范(CC、SYNflood、DNSQueryFlood等)、ARP欺骗攻击的防范、提供ARP主动反向查询、TCP报文标志位不合法攻击防范、*大ICMP报文攻击防范、地址/端口扫描的防范、ICMP重定向或不可达报文控制功能、Tracert报文控制功能、带路由记录选项IP报文控制功能;静态和动态黑名单功能;MAC和IP绑定功能;支持智能防范蠕虫病毒技术。
应用层内容过滤:可以有效的识别和控制网络中的各种P2P模式的应用,并且对这些应用采取限流的控制措施,有效保护网络带宽;能够识别和控制IM协议,如QQ、MSN等;支持邮件过滤,提供SMTP邮件地址、标题、附件和内容过滤;支持网页过滤,提供HTTPURL和内容过滤;支持应用层过滤,提供Java/ActiveXBlocking和SQL注入攻击防范。
多种安全认证服务:支持RADIUS和HWTACACS协议及域认证;支持基于PKI/CA体系的数字证书(X.509格式)认证功能;支持用户身份管理,不同身份的用户拥有不同的命令执行权限;支持用户视图分级,不同级别的用户赋予不同的管理配置权限。
IPv4/IPv6协议栈:支持完整的IPv4/IPv6协议栈,能够为各种IPv4/IPv6应用提供支撑。随着网络安全问题日益突出,加强了IPv4/IPv6协议栈安全性,提高了网络设备抵御攻击的能力。
集中管理与审计:提供各种日志功能、流量统计和分析功能、各种事件监控和统计功能、邮件告警功能。
*NAT应用支持:提供多对一、多对多、静态网段、双向转换、EasyIP和DNS映射等NAT应用方式;支持多种应用协议正确穿越NAT,提供DNS、FTP、H.323、NBT等NATALG功能;支持无限NAT转换。
支持GREVPN、IPSecVPN等多种VPN业务模式。
智能网络集成
支持路由、透明及混合运行模式。
支持静态路由协议、路由策略及策略路由。
支持RIPv1/2、OSPF、BGP动态路由协议。
支持基于802.1qVLAN。
DHCPClient/Server/Relay。
电信级设备高*性
支持双机状态热备功能,支持Active/Active和Active/Passive两种工作模式,实现负载分担和业务备份。
36年的平均无故障时间(MTBF)。
设备关键部件均采用冗余设计。
支持机箱内部环境温度自动检测,并可通过网管自动采集告警信息。
智能图形化管理
支持通过Web方式进行远程配置管理。
支持通过H3C网管软件实现与网络设备的统一管理。
支持通过H3CBIMS系统对数量众多、位置分散的设备提供智能和*管理。
支持通过H3CVPNManager系统对VPN进行动态和图形化业务管理和状态监控。
项目
防火墙描述
固定接口
1个配置口(CON)
1个备份口(AUX)
4个千兆光电Combo
1个USB工作在Host模式,1个USB工作在Device模式
插槽
2个HIM插槽,可选的接口模块有:
4GE电口
4GE光口
8GE电口
1*10GE
DDR2 SDRAM配置
标配2G
CF卡
内置256MB
外置1个扩展CF卡插槽,选配
外型尺寸(H×W×D)
44×436×460mm
重量
7.5 kg
电源输入
AC
额定电压范围:100-240V ;50/60Hz
额定电流:2.5A
RPS
选配
额定功率
150 W
环境温度
0~40℃
环境湿度
10~90% (非凝露)
属性
说明
运行模式
路由模式
透明模式
混合模式
网络安全性
AAA服务
RADIUS认证
HWTACACS认证
PKI/CA(X.509格式)认证
域认证
CHAP验证
PAP验证
防火墙
包过滤
基础和扩展的访问控制列表
基于接口的访问控制列表
基于时间段的访问控制列表
基于面向对象的访问控制列表
动态包过滤
ASPF应用层报文过滤
应用层协议:IM(QQ、MSN)FTP、HTTP、SMTP、RTSP、H.323(Q.931,H.245,RTP/RTCP)
传输层协议:TCP、UDP
抗攻击特性
Land、Smurf、Fraggle、WinNuke、Ping of Death、Tear Drop、IP Spoofing、CC、SYN Flood、ICMP Flood、UDP Flood、DNS Query Flood
ARP欺骗攻击防范
ARP主动反向查询
TCP报文标志位不合法攻击防范
*大ICMP报文攻击防范
地址/端口扫描的防范
DoS/DDoS攻击防范
TCP Proxy 功能
ICMP重定向或不可达报文控制功能
Tracert报文控制功能
带路由记录选项IP报文控制功能
静态和动态黑名单功能
MAC和IP绑定功能
透明防火墙
基于MAC的访问控制列表
支持802.1q VLAN 透传
VPN
IPsecVPN
SSL VPN
GRE VPN
L2TP VPN
DVPN
邮件/网页/应用层过滤
邮件过滤
SMTP邮件地址过滤
邮件标题过滤
邮件内容过滤
邮件附件过滤
网页过滤
HTTP URL过滤
HTTP内容过滤
应用层过滤
Java Blocking
ActiveX Blocking
SQL注入攻击防范
安全日志及统计
用户行为流日志
NAT转换日志
攻击实时日志
黑名单日志
地址绑定日志
流量告警日志
流量统计和分析功能
全局/基于安全域连接数率监控
全局/基于安全域协议报文比例监控
安全事件统计功能
E-MAIL邮件实时告警功能
E-MAIL邮件定期信息发布功能
NAT
支持多个内部地址映射到同一个公网地址
支持多个内部地址映射到多个公网地址
支持内部地址到公网地址一一映射
支持源地址和目的地址同时转换
支持外部网络主机访问内部服务器
支持内部地址直映射到接口公网IP地址
支持DNS映射功能
可配置支持地址转换的有效时间
支持多种NAT ALG,包括DNS、FTP、H.323、ILS、MSN、NBT、PPTP、SIP等
IPSec/IKE
支持AH、ESP协议
支持手工或通过IKE自动建立安全联盟
ESP支持DES、3DES、AES多种加密算法
支持MD5及SHA-1验证算法
支持IKE主模式及野蛮模式
支持NAT穿越
支持DPD检测
网络互连
局域网协议
Ethernet_II
Ethernet_SNAP
802.1q VLAN
网络协议
IP服务
ARP
域名解析
IP UNNUMBERED
DHCP中继
DHCP服务器
DHCP客户端
IP路由
静态路由
RIP v1/2
OSPF
BGP
路由策略
策略路由
IPv6
IPv6安全
IPv6包过滤
RADIUS
IPv6基础特性
支持Ipv6地址管理
支持ICMPv6协议
支持ND协议
支持PMTU
IPv6应用
DHCPv6 Client
DHCPv6 Relay
NTP6
Ping6
DNS6
Tracert6
Telnet6
IPv6路由
RIPng
OSPFv3
MP-BGP Ipv6 Unicast
MP-BGP Ipv6 Multicast
Ipv6静态路由
IPv6策略路由
IPv6组播
MLDv1、MLDv2
PIM SM/DM
SSM
Ipv6 MC over Ipv4 Tunnels
组播静态路由
BSR
过渡技术
NAT-PT
Ipv6 over Ipv4 GRE隧道
手工隧道
6to4隧道
Ipv4兼容Ipv6自动隧道
ISATAP隧道
负载均衡
调度算法:轮转、加权轮转、较小连接、加权较小连接、随机、加权随机、源地址散列、源地址端口散列、目的地址散列
健康性检测算法:ICMP、TCP、HTTP、FTP
持续性算法:基于源IP、基于目的IP
高*性
双机状态热备,Active/Active和Active/Passive两种工作模式,支持负载分担和业务备份
关键部件冗余设计
接口模块热插拔
支持VRRP
机箱温度自动检测
服务质量*(QoS)
流量监管
CAR
配置管理
命令行接口
通过Console口进行本地配置
通过Telnet或SSH进行本地或远程配置
配置命令分级保护,*未授权用户无法侵入设备
详尽的调试信息,帮助诊断网络故障
提供网络测试工具,如Tracert、Ping命令等,迅速诊断网络是否正常
用Telnet命令直接登录并管理其它设备
FTP Server/Client,可以使用FTP下载、上载配置文件和应用程序
支持TFTP上传下载文件
支持日志功能
文件系统管理
User-interface配置,提供对登录用户多种方式的认证和授权功能。
支持标准网管 SNMPv3,并且兼容SNMP v2c、SNMP v1
支持NTP时间同步
支持Web方式进行远程配置管理
支持H3C BIMS系统进行设备管理
支持H3C VPN Manager系统进行VPN业务管理和监控
系统规格
功能特性规格