安全产品
H3C-SecPath-F1000-A防火墙
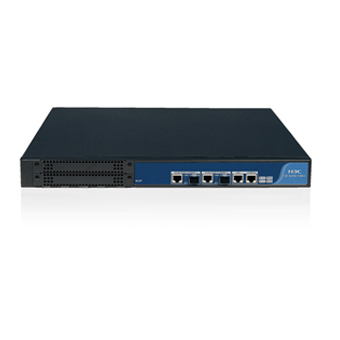
SecPathF1000-A是H3C公司面向大中型企业用户开发的新一代专业防火墙设备。支持外部攻击防范、内网安全、流量监控、邮件过滤、网页过滤、应用层过滤等功能,能够有效的*网络的安全;采用ASPF(ApplicationSpecificPacketFilter)应用状态检测技术,可对连接状态过程和异常命令进行检测;提供多种智能分析和管理手段,支持邮件告警,支持多种日志,提供网络管理监控,协助网络管理员完成网络的安全管理;支持多种VPN业务,如L2TPVPN、GREVPN、IPSecVPN、SSLVPN和动态VPN等,可以构建多种形式的VPN;提供基本的路由能力,支持RIP/OSPF/BGP/路由策略及策略路由;支持丰富的QoS特性,提供流量监管、流量整形及多种队列调度策略。
SecPathF1000-A防火墙充分考虑网络应用对高*性的要求,采用互为冗余备份的双电源(1+1备份)模块,支持交、直流输入电源模块;业务接口卡支持热插拔,充分满足网络维护、升级、优化的需求;支持双机状态热备,支持Active/Active和Active/Passive两种工作模式。提供机箱内部环境温度检测功能,并支持网管。
高性能的软硬件处理平台
H3CSecPathF5000-C/-S采用了专用的较新64位多核高性能处理器和高速存储器。
电信级设备高*性
采用H3C公司拥有自主知识产权的软、硬件平台。产品应用从电信运营商到中小企业用户,经历了多年的市场考验。
支持双机状态热备功能,支持Active/Active和Active/Passive两种工作模式,实现负载分担和业务备份。
支持跨设备的双机热备。
强大的安全防护功能
支持丰富的攻击防范功能。包括:Land、Smurf、Fraggle、PingofDeath、TearDrop、IPSpoofing、IP分片报文、ARP欺骗、ARP主动反向查询、TCP报文标志位不合法、*大ICMP报文、地址扫描、端口扫描等攻击防范,还包括针对SYNFlood、UPDFlood、ICMPFlood、DNSFlood等常见DDoS攻击的检测防御。
支持虚拟防火墙。可在H3CSecPathF5000-C/-S模块上划分多个逻辑的虚拟防火墙,每个虚拟防火墙有自己的安全策略,并且可以分别进行管理。
支持安全区域管理。可基于接口、VLAN划分安全区域。
支持包过滤。通过在安全区域间使用标准或扩展访问控制规则,借助报文中UDP或TCP端口等信息实现对数据包的过滤。此外,还可以按照时间段进行过滤。
支持应用层状态包过滤(ASPF)功能。通过检查应用层协议信息(如FTP、HTTP、SMTP、RTSP及其它基于TCP/UDP协议的应用层协议),并监控基于连接的应用层协议状态,动态的决定数据包是被允许通过防火墙或者是被丢弃。
支持验证、授权和计帐(AAA)服务。包括:基于RADIUS/HWTACACS+、CHAP、PAP等的认证。
支持静态和动态黑名单。
支持NAT和NAT多实例。
支持VPN功能。包括:支持L2TP、IPSec/IKE、GRE等。
支持丰富的路由协议。支持静态路由、策略路由,以及RIP、OSPF等动态路由协议。
支持安全日志。
支持流量监控统计、管理。
业界*的IPv6
支持IPv6状态防火墙,真正意义上实现IPv6条件下的防火墙功能
支持IPv4/IPv6双协议栈,并支持IPv6数据报文转发、静态路由、动态路由及组播路由等功能。
支持IPv6各种过渡技术,包括NAT-PT、IPv6OverIPv4GRE隧道、手工隧道、6to4隧道、IPv4兼容IPv6自动隧道、ISATAP隧道、NAT444、DS-Lite等。
支持IPv6ACL、Radius等安全技术。